Разработка API для eCommerce
Проектируем и реализуем версионируемые commerce API с явным ownership, доступом, errors, idempotency, compatibility и операционным контролем.
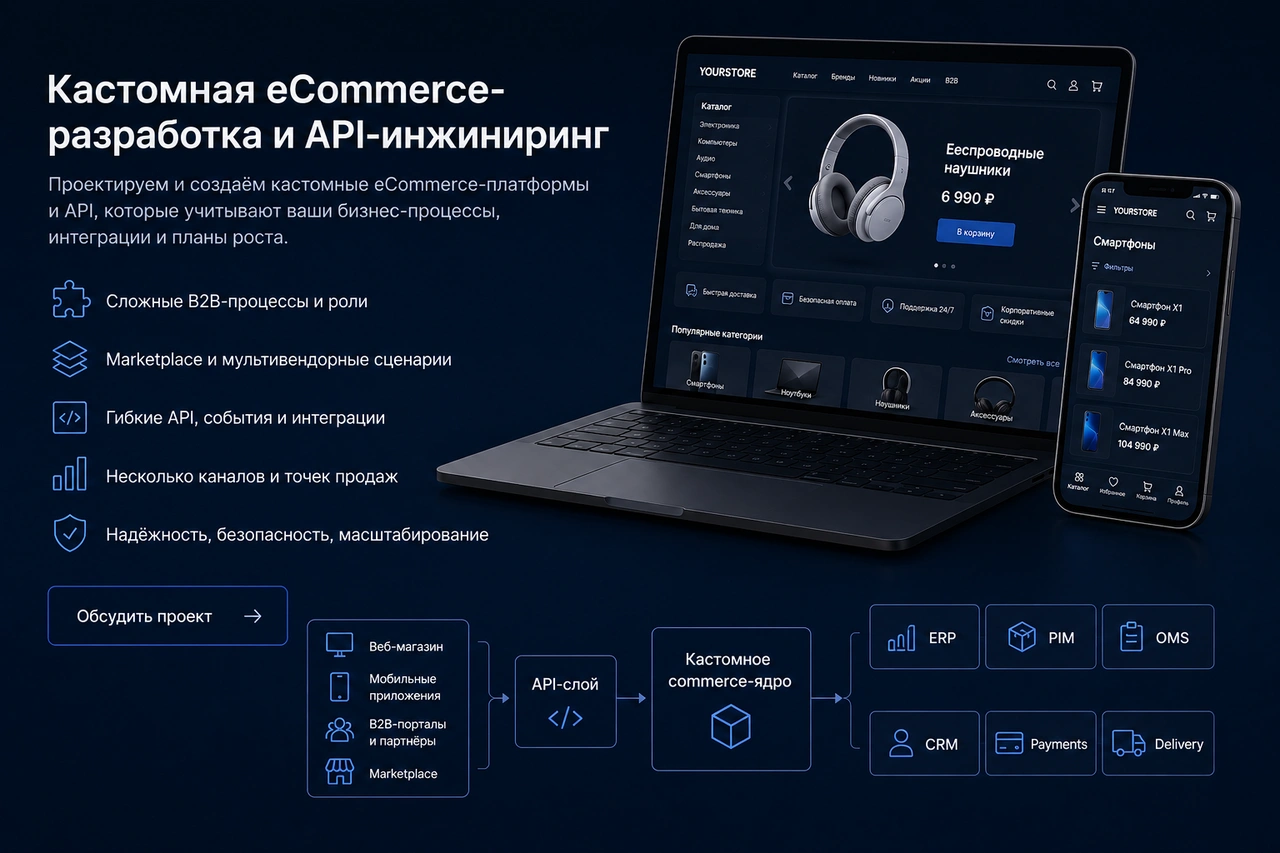
Сфокусированный формат для управляемой commerce API-границы.
- Кому подходит
- API каталога, цен, аккаунтов, корзины и заказов для нескольких consumers.
- Первый шаг
- Discovery контракта и consumers, включая изменения, доступ и отказы.
- Входные данные
- Consumer journeys, payload, source systems, security rules и representative traffic.
- Результат
- Contract decisions, delivery slices, compatibility plan и operational controls.
- Рабочая модель
- Совместная работа с named API, source-system и consumer owners.
Замените скрытый операционный риск возможностью с понятным владельцем.
- Ручные согласования и правила в таблицах
- Бизнес-логика распределена между плагинами и сервисами
- Каналы напрямую зависят от устаревших систем
- Изменения требуют рискованного одновременного запуска
- Явные процессы и ответственные владельцы
- Правила сосредоточены в поддерживаемой возможности
- Стабильные контракты защищают каналы и системы
- Возможности поставляются и проверяются поэтапно
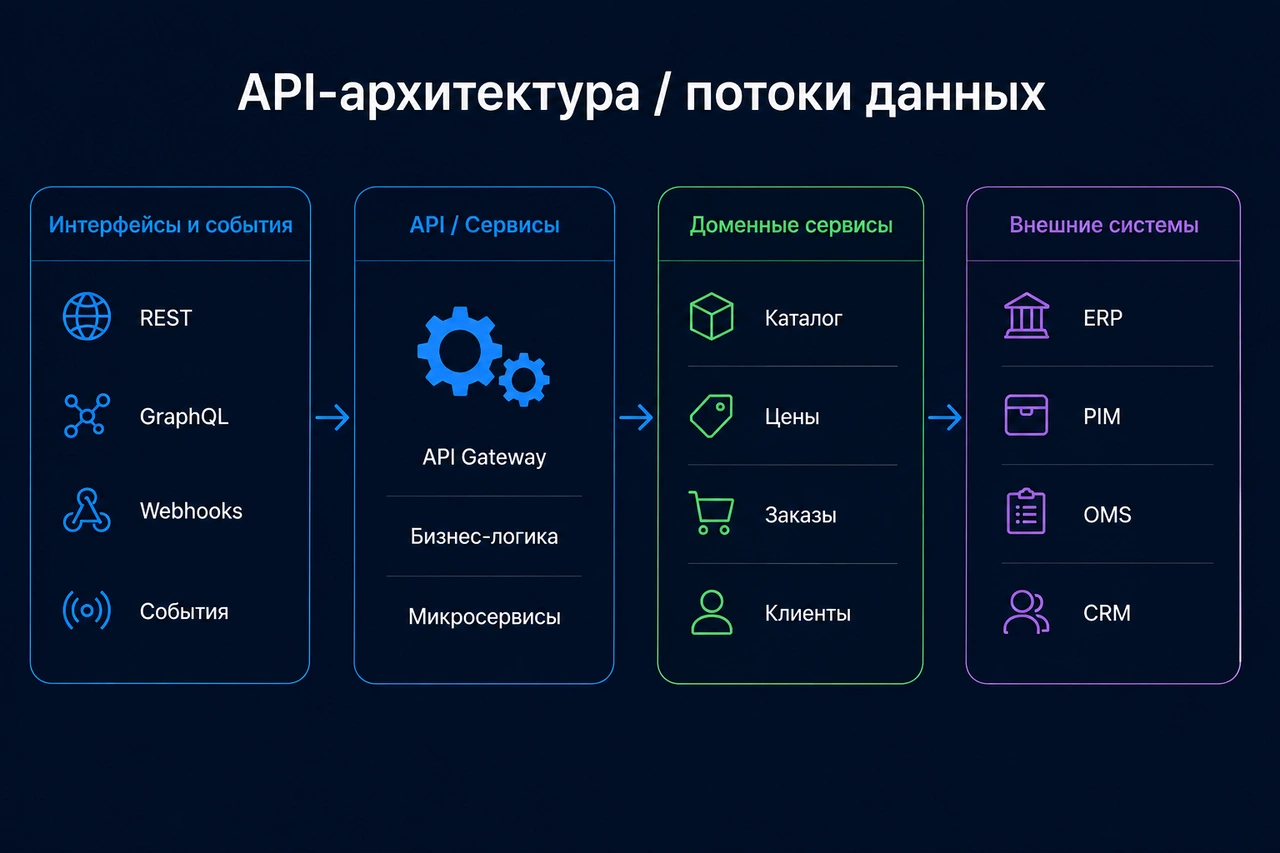
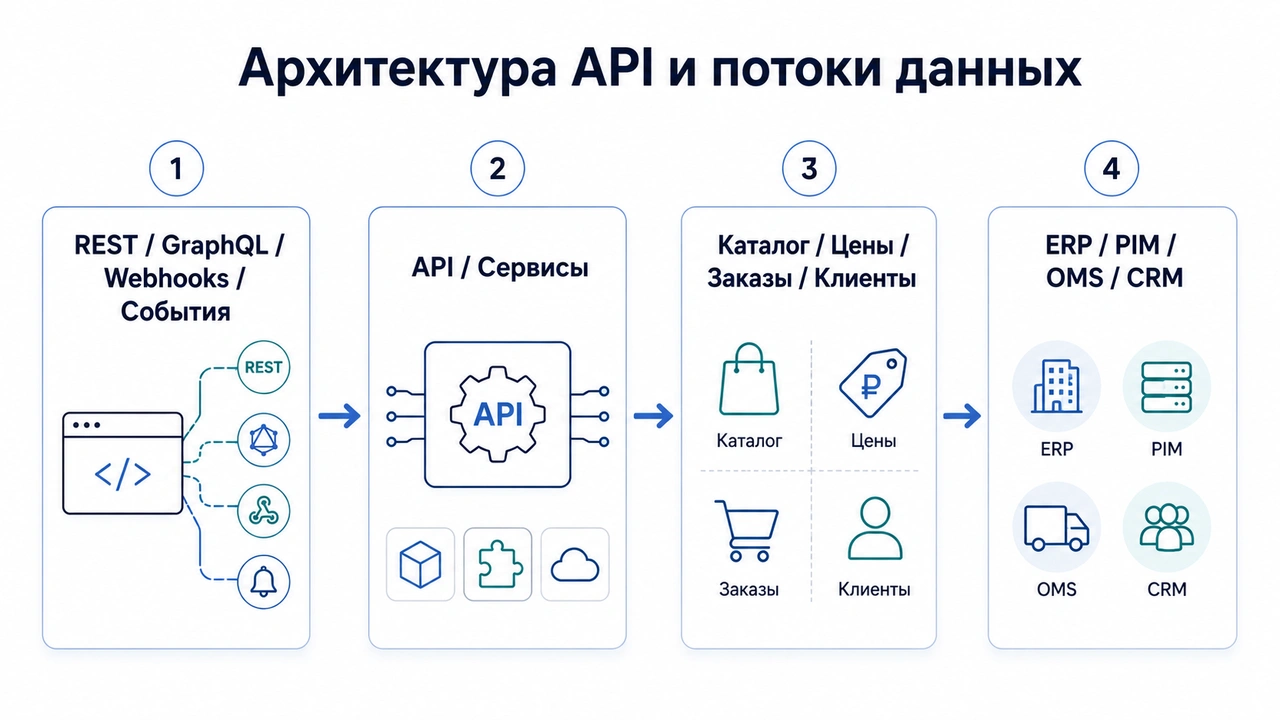
Сначала API-граница, затем transport.
REST, GraphQL, events и batch решают разные задачи доступа и consistency. Контракт сначала называет owner capability, consumers и поведение при отказах.
Synchronous API
Для bounded requests, которым нужен немедленный ответ и определённый timeout.
Граница: errors, retries, rate limits и idempotency входят в контракт.Events
Для публикации изменений состояния независимым consumers без coupling release paths.
Граница: delivery semantics, ordering, replay и schema evolution явны.Orchestration
Когда одно бизнес-действие координирует несколько систем и требует compensation или reconciliation.
Граница: orchestrator владеет workflow state, а не всеми source records.Шесть зон ответственности eCommerce API delivery.
Contract и domain design
Commands, queries, resources, events, identifiers и ownership явны.
Граница: Не создаёт бизнес-политику без named owner.
Security и access
Authentication, authorization, scopes, secrets и audit моделируются.
Граница: Формальная certification согласуется отдельно.
Compatibility и versioning
Consumers, deprecation, schema evolution и migration windows планируются.
Граница: Consumers отвечают за согласованную миграцию.
Reliability semantics
Timeouts, retries, idempotency, ordering и failure responses тестируются.
Граница: Доступность source systems является явной зависимостью.
Observability и support
Traces, metrics, logs, alerts и correlation IDs поддерживают диагностику.
Граница: 24/7 support требует отдельного соглашения.
Consumer rollout
Contract tests, sandbox, documentation и staged adoption снижают риск.
Граница: Каждый consumer implementation оценивается отдельно.
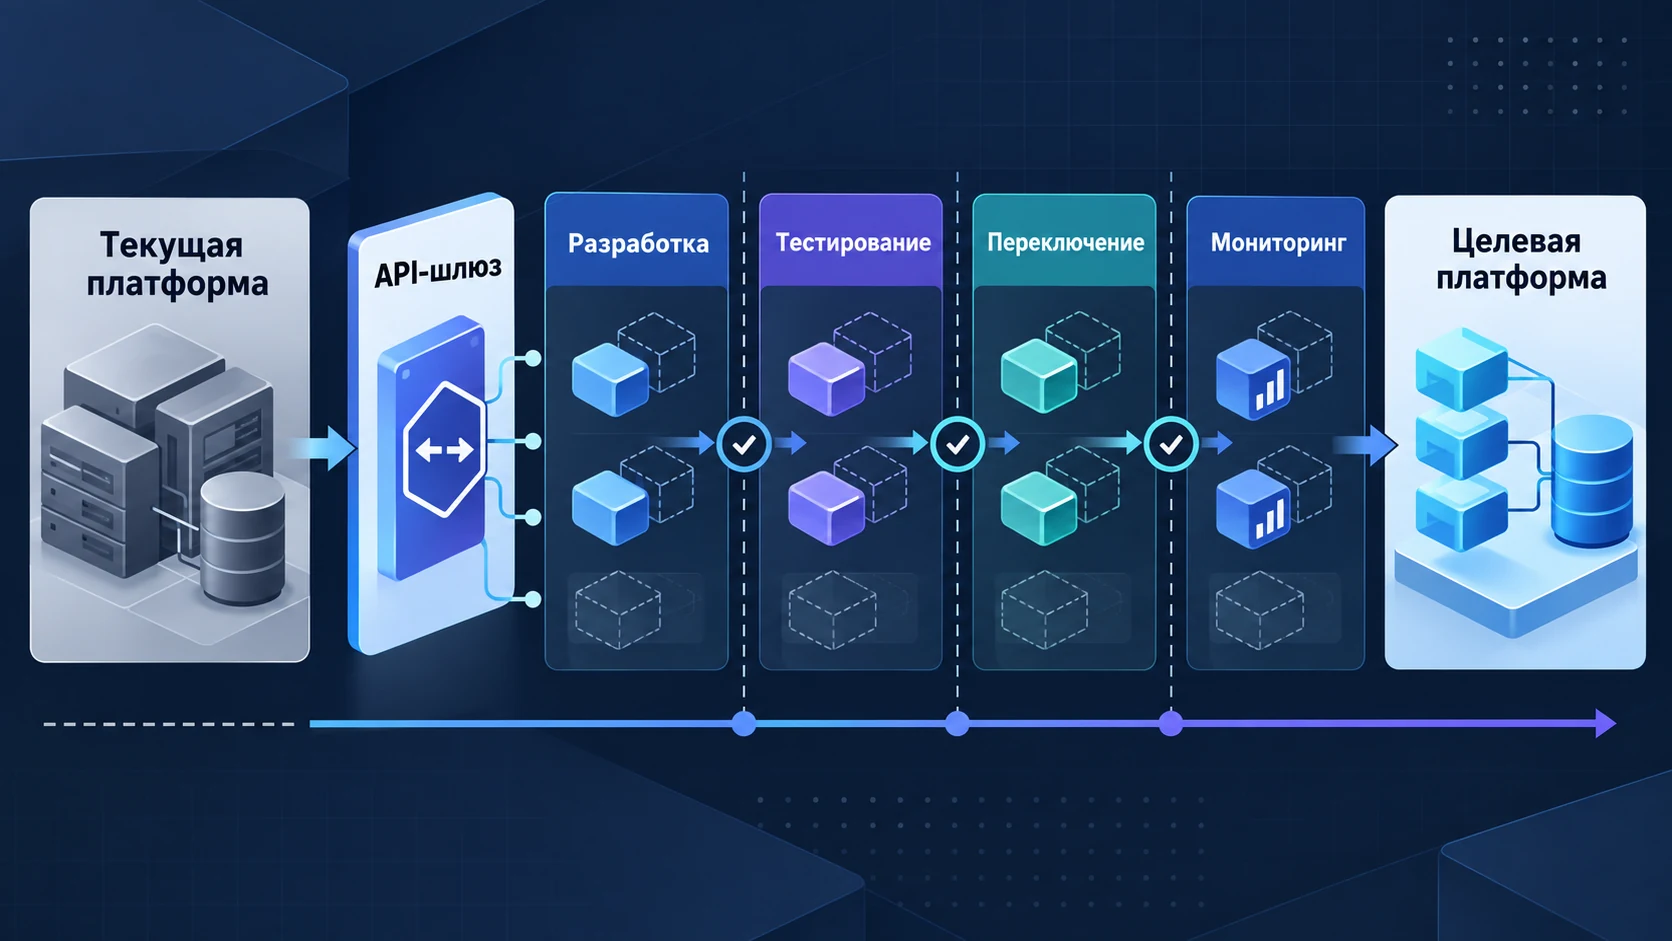
У каждого API-контракта должен быть владелец и политика изменений.
Эта страница отвечает за API design и delivery; custom-платформы, B2B-порталы и marketplace имеют отдельных коммерческих владельцев.
- Версионируемые контракты каталога, цен, аккаунтов, корзины и заказов.
- Authentication, authorization, errors, idempotency и compatibility.
- Orchestration, events, observability и миграция consumers.
Четыре этапа, каждый с результатом для проверки.
Исследовать
Сформировать
Реализовать
Развивать
Заранее понятно, что создаётся, кто участвует и кому принадлежит результат.
Основные материалы
- 01Карта возможностей и доменов
- 02Записи архитектурных решений
- 03Контракты API или событий
- 04Приоритетный перечень работ
- 05Код и автоматические проверки согласованного объёма работ
- 06Операционные заметки, акт передачи и план следующего шага
Рабочая команда
Состав зависит от объёма работ. Он может объединять архитектуру, серверную и клиентскую разработку, качество и поставка; в предложении должны быть названы роли, необходимые для выбранной возможности.
Владение кодом и IP
Клиент владеет созданным для проекта кодом и согласованными материалами согласно подписанному договору. Сторонние и ранее существовавшие компоненты отмечаются отдельно.
Передача и поддержка
Передача охватывает репозитории, согласованную документацию, известные риски и совместный обзор ответственности. Дальнейшая разработка или поддержка является отдельно согласованным объёмом работ.
Не входит автоматически
- Лицензии и платежи сторонним поставщикам
- Юридическая, налоговая, платёжная или регуляторная сертификация
- Полная очистка исходных данных
- Поддержка 24/7 без отдельного договора
- Замена не связанных окружающих систем
Что влияет на стоимость
- Количество и сложность процессов
- Количество систем и контрактов
- Качество данных и потребность в миграции
- Безопасность, соответствие требованиям и ограничения доступа
- Каналы, окружения и требования к релизу
- Состав команды и модель владения
Пример пакета решений, а не заявление о результате клиента.
Для этой услуги нет проверенного публичного кейса. Пока доказательства не согласован, показываем структуру полезного результата без выдуманных показателей.
Бизнес-ограничение, варианты, предположения и владелец решения
Ответственность, владение данными и зависимости
Команды, события, ошибки, версионирование и доступ
Критерии, внедрение, наблюдаемость и передача
Что влияет на стоимость и сроки кастомной eCommerce-разработки?
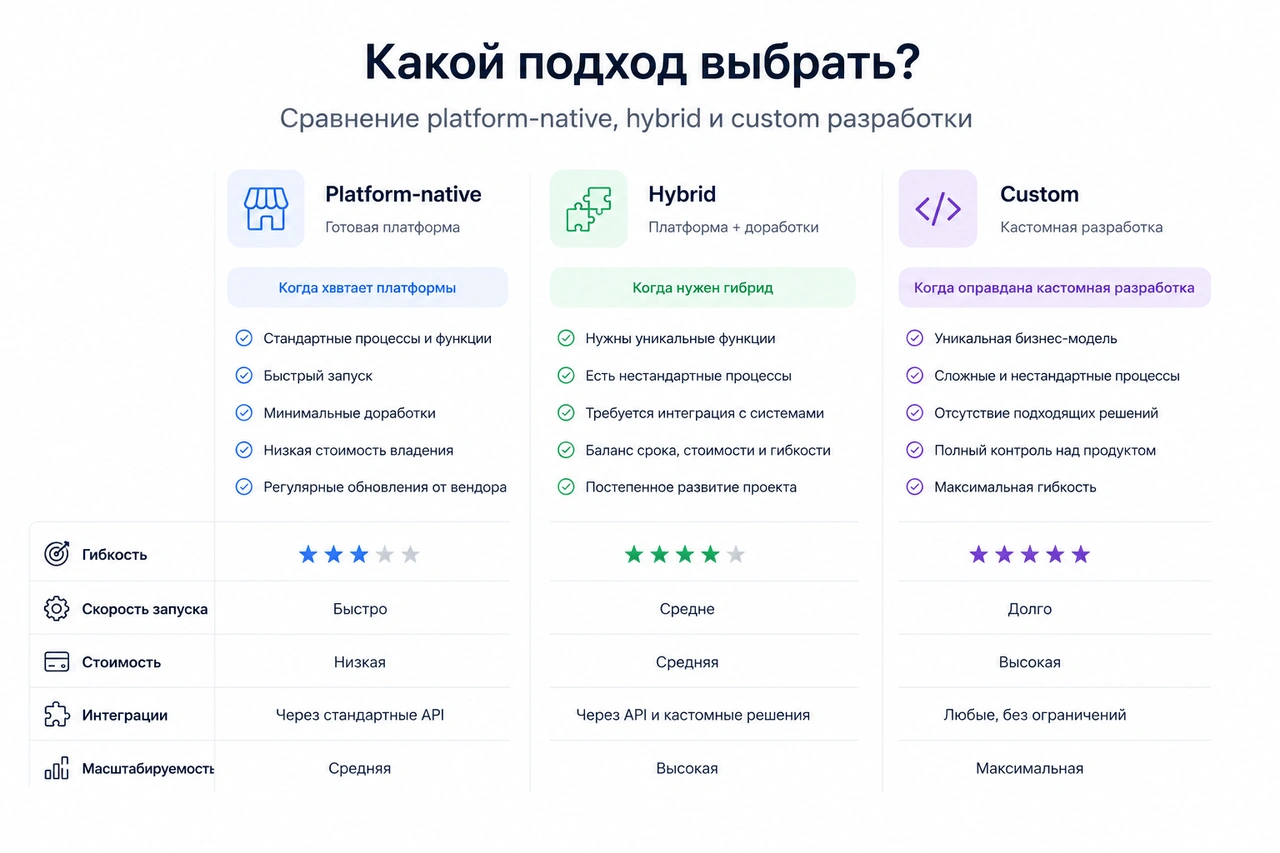
Custom-объём определяют возможности и ownership, а не количество экранов. Решение о собственной разработке должно пройти документированное сравнение с платформой, extension и hybrid-подходом.
| Фактор | Влияние на объём | Нужные данные |
|---|---|---|
| Глубина возможности | B2B-согласования, договорные цены, marketplace settlement и конфигураторы имеют разные состояния и исключения. | Правила, роли, переходы состояний и показательные edge cases. |
| Поверхность API | Каналы, партнёры и internal consumers расширяют контракты, versioning, authorization и compatibility testing. | Список потребителей, commands, queries, events, модель доступа и change policy. |
| Legacy-границы | Поэтапная замена требует сосуществования, ownership данных и путей отката. | Карта зависимостей, source-of-truth решения и допустимые переходные состояния. |
| Безопасность и compliance | Чувствительные данные, привилегированные процессы и регулируемые платежи добавляют контроли и review gates. | Классификация данных, роли, ответственность провайдеров и нужные проверки. |
| Команда и передача | Delivery-модель меняет глубину документации, observability и knowledge transfer. | Product и technical owners, среды и ownership после запуска. |
Вопросы, которые нужно закрыть до API delivery.
Как понять, что собственная разработка действительно нужна?
Первый этап сравнивает стандартные функции платформы, расширения, гибридные границы и собственную реализацию с операционной моделью. Собственная разработка должен пройти это сравнение.
Можете ли вы принять существующую собственную платформу?
Да, после проверки кода, архитектуры, поставка-процесса, зависимостей и операционных рисков. Сначала определяем, что можно менять безопасно.
Что требуется от нашей команды?
Доступ к процессам, технический контекст, репрезентативные данные, владельцы систем и люди с полномочиями принимать продуктовые и архитектурные решения.
Входят ли дизайн, интеграции и инфраструктура?
Только если они нужны для согласованной возможности. Дизайн витрины, соседние интеграции и инфраструктура включаются явно.
Кому принадлежат код и документация?
Проектные результаты передаются клиенту по условиям договора. Сторонние и ранее существовавшие компоненты отмечаются отдельно.
Что произойдёт после обращения?
Мы рассмотрим процесс и ограничения, определим недостающий контекст и предложим самый небольшой полезный следующий шаг. Поставка-обязательства появляются после согласования объём работ и ответственности.